Absatz 2,Soweit sich die Aufsichtsstelle im Rahmen der Aufsicht nach dem Signaturgesetz oder der auf seiner Grundlage ergangenen Verordnungen einer Bestätigungsstelle oder anderer nichtamtlicher Personen oder Einrichtungen als Sachverständiger bedient, sind die Gebühren nach Paragraph 53 a, AVG dem betroffenen Zertifizierungsdiensteanbieter als Barauslage im Sinne des Paragraph 76, AVG vorzuschreiben.
BUNDESGESETZBLATT
FÜR DIE REPUBLIK ÖSTERREICH
Jahrgang 2004 |
Ausgegeben am 30. Dezember 2004 |
Teil römisch zwei |
527. Verordnung: | Änderung der Signaturverordnung |
527. Verordnung des Bundeskanzlers, mit der die Signaturverordnung geändert wird
Auf Grund des Paragraph 25, des Signaturgesetzes, Bundesgesetzblatt Teil eins, Nr. 190 aus 1999,, zuletzt geändert durch das Bundesgesetz Bundesgesetzblatt Teil eins, Nr. 152 aus 2001,, wird im Einvernehmen mit dem Bundesminister für Justiz verordnet:
Die Verordnung des Bundeskanzlers über elektronische Signaturen (Signaturverordnung – SigV), Bundesgesetzblatt Teil 2, Nr. 30 aus 2000,, wird wie folgt geändert:
Novellierungsanordnung 1, Die Inhaltsübersicht samt Überschrift lautet:
|
„Inhaltsverzeichnis |
|
|
Paragraph eins, |
Gebühren für Leistungen der Aufsichtsstelle |
|
Paragraph 2, |
Finanzielle Ausstattung der Zertifizierungsdiensteanbieter |
|
Paragraph 3, |
Technische Sicherheitserfordernisse für sichere elektronische Signaturen |
|
Paragraph 4, |
Anzeige der zu signierenden Daten |
|
Paragraph 5, |
Signaturen für qualifizierte Zertifikate |
|
Paragraph 6, |
Signaturen der Aufsichtsstelle |
|
Paragraph 7, |
Systeme der Aufsichtsstelle |
|
Paragraph 8, |
Schutz der technischen Komponenten für sichere elektronische Signaturen beim Zertifizierungsdiensteanbieter |
|
Paragraph 9, |
Prüfung der technischen Komponenten und Verfahren |
|
Paragraph 10, |
Erbringung von Signatur- und Zertifizierungsdiensten für qualifizierte Zertifikate und sichere elektronische Signaturen |
|
Paragraph 11, |
Antrag auf Ausstellung eines qualifizierten Zertifikats |
|
Paragraph 12, |
Qualifizierte Zertifikate |
|
Paragraph 13, |
Verzeichnis- und Widerrufsdienste für qualifizierte Zertifikate |
|
Paragraph 14, |
Sichere Zeitstempeldienste |
|
Paragraph 15, |
Sicherheits- und Zertifizierungskonzept für qualifizierte Zertifikate und sichere Zeitstempeldienste |
|
Paragraph 16, |
Dokumentation |
|
Paragraph 17, |
Erneuerte elektronische Signatur (Nachsignieren) |
|
Paragraph 18, |
Aufsicht und Akkreditierung |
|
Paragraph 19, |
Hinweis auf die Notifikation |
|
Paragraph 20, |
Verlautbarungen |
|
Paragraph 21, |
In-Kraft-Treten |
|
Paragraph 22, |
Schlussbestimmung |
|
Anhang |
|
Novellierungsanordnung 2, Paragraph eins, samt Überschrift lautet:
„Gebühren für Aufsichtstätigkeiten
Paragraph eins
. (1) Für folgende individuelle Leistungen im Rahmen der Aufsicht sind von den Zertifizierungsdiensteanbietern nachstehende Gebühren zu entrichten:
§ 1 .
(1) Für folgende individuelle Leistungen im Rahmen der Aufsicht sind von den Zertifizierungsdiensteanbietern nachstehende Gebühren zu entrichten:
|
1. |
Registrierung der Anzeige der Aufnahme der Tätigkeit eines Zertifizierungsdiensteanbieters bzw. der Einstellung seiner Tätigkeit (Paragraph 6, Absatz 2, erster Satz SigG) |
Ziffer 100 Euro; |
|
|
2. |
Entgegennahme des Sicherheits- sowie des Zertifizierungskonzepts anlässlich der Aufnahme der Tätigkeit oder bei Änderung eines Dienstes (Paragraph 6, Absatz 2, zweiter Satz SigG) |
Ziffer 50 Euro; |
|
|
3. |
Prüfung des Sicherheits- und Zertifizierungskonzepts eines Zertifizierungsdiensteanbieters, der qualifizierte Zertifikate ausstellt oder sichere elektronische Signaturverfahren bereitstellt, anlässlich der Anzeige der Aufnahme seiner Tätigkeit (Paragraph 6, Absatz 3 und Paragraph 13, Absatz 2, SigG) |
6 000 Euro; |
|
|
4. |
Prüfung des Sicherheits- und Zertifizierungskonzepts eines Zertifizierungsdiensteanbieters, der sichere Zeitstempeldienste anbietet |
2 000 Euro; |
|
|
5. |
Prüfung der Änderung eines Sicherheits- und Zertifizierungskonzepts eines Zertifizierungsdiensteanbieters, der qualifizierte Zertifikate ausstellt oder sichere elektronische Signaturverfahren bereitstellt (Paragraph 6, Absatz 2, zweiter Satz SigG), |
||
|
Litera a |
ohne sicherheitsrelevante Änderungen |
1 000 Euro; |
|
|
Litera b |
mit sicherheitsrelevanten Änderungen |
4 000 Euro; |
|
|
6. |
Freiwillige Akkreditierung eines Zertifizierungsdiensteanbieters gemäß Paragraph 17, SigG, sofern die Akkreditierung nicht im Zuge der Prüfung nach Ziffer 3, geschieht |
6 000 Euro; |
|
|
7. |
regelmäßige Überprüfung eines Zertifizierungsdiensteanbieters, der qualifizierte Zertifikate ausstellt oder sichere elektronische Signaturverfahren bereitstellt (Paragraph 13, Absatz 2, Ziffer eins, SigG): pro Jahr |
4 000 Euro; |
|
|
8. |
regelmäßige Überprüfung eines Zertifizierungsdiensteanbieters, der sichere Zeitstempel ausstellt (Paragraph 13, Absatz eins, SigG): pro Jahr |
2 000 Euro; |
|
|
9. |
anlassbezogene Überprüfung eines Zertifizierungsdiensteanbieters, der qualifizierte Zertifikate ausstellt oder sichere elektronische Signaturverfahren bereitstellt, die wegen eines nicht nur unerheblichen Verstoßes gegen das SigG oder die auf seiner Grundlage ergangenen Verordnungen bzw. wegen der Unterlassung der Anzeige sicherheitsrelevanter Veränderungen zu Aufsichtsmaßnahmen nach Ziffer 10, geführt hat (Paragraph 14, SigG) |
6 000 Euro; |
|
|
10. |
Sub-Litera, i, n Bescheidform ergehende Aufsichtsmaßnahmen (Paragraph 14, SigG) |
||
|
Litera a |
Erteilung von Auflagen wegen sicherheitsrelevanter Mängel: zusätzlich zu Ziffer 7 |
1 000 Euro; |
|
|
Litera b |
Untersagung der weiteren Ausübung der Tätigkeit als Zertifizierungsdiensteanbieter: zusätzlich zu Ziffer 7 |
1 000 Euro; |
|
|
11. |
Weiterführung des Widerrufsdienstes eines Zertifizierungsdiensteanbieters durch die Aufsichtsstelle (Paragraph 12 und Paragraph 14, Absatz 5, SigG). pro Zertifikat, das im Widerrufsdienst geführt wird |
1 Euro; |
|
|
12. |
Führung der Verzeichnisse bei der Aufsichtsstelle (Paragraph 13, Absatz 3 und Paragraph 17, Absatz eins, SigG): pro aufgenommenem Zertifizierungsdiensteanbieter und Jahr |
Ziffer 500 Euro; |
|
|
13. |
Beurteilung der Gleichwertigkeit von Prüfberichten einer staatlich anerkannten Stelle eines Drittstaates (Paragraph 24, Absatz 3, SigG) |
6 000 Euro |
|
- Absatz 3,Die Gebühren sind von der Aufsichtsstelle mit Bescheid vorzuschreiben.“
Novellierungsanordnung 3, Paragraph 2, Absatz eins, zweiter Satz lautet:
„Zertifizierungsdiensteanbieter, die qualifizierte Zertifikate ausstellen oder sichere elektronische Signaturverfahren bereitstellen, haben ein Mindestkapital in Höhe von 300 000 Euro aufzuweisen.“
Novellierungsanordnung 4, In Paragraph 2, lauten die Absatz 2 und 3 :
- Absatz 2,(2) Zertifizierungsdiensteanbieter, die qualifizierte Zertifikate ausstellen oder sichere elektronische Signaturverfahren bereitstellen, haben zudem der Aufsichtsstelle gleichzeitig mit der Anzeige der Aufnahme ihrer Tätigkeit nach Paragraph 6, Absatz 2, SigG nachzuweisen, dass sie eine Haftpflichtversicherung mit einer Mindestversicherungssumme von 700 000 Euro eingegangen sind, die zumindest drei Versicherungsfälle im Jahr deckt.
- Absatz 3,Von den Verpflichtungen nach den Absatz eins, und 2 sind der Bund, die Länder, Gemeindeverbände und Gemeinden mit mehr als 50 000 Einwohnern sowie die Träger der Sozialversicherung befreit.“
Novellierungsanordnung 5, Die Paragraphen 3 bis 7 lauten samt Überschriften:
„Technische Sicherheitserfordernisse für , Signaturerstellungsdaten und Signaturerstellungseinheiten bei sicheren Signaturen
Paragraph 3,
- Absatz eins,Die technischen Komponenten und Verfahren, die bei der Erzeugung und Speicherung von Signaturerstellungsdaten für sichere elektronische Signaturen zum Einsatz kommen, müssen im Hinblick auf das Erfordernis ihrer Überprüfung nach Paragraph 18, Absatz 5, SigG den Anforderungen des Paragraph 9, entsprechen. Dasselbe gilt hinsichtlich der Signaturerstellungseinheit für sichere elektronische Signaturen, und zwar für solche technische Komponenten und Verfahren, die zur Verarbeitung der Signaturerstellungsdaten verwendet werden.
- Absatz 2,Für sichere elektronische Signaturen dürfen nur solche Algorithmen und Parameter eingesetzt werden, die die Anforderungen des Anhangs erfüllen. Die für die technische Sicherheit dieser Algorithmen und Parameter geltenden Randbedingungen sind so zu wählen, dass sie dem jeweiligen Stand der Technik entsprechen.
- Absatz 3,Die Signaturerstellungsdaten für sichere elektronische Signaturen können auf mehrere getrennte Komponenten verteilt sein. Die Sicherheitsanforderungen müssen in einem solchen Fall durch die Signaturerstellungseinheit als Gesamtheit der Komponenten erfüllt werden.
Technische Sicherheitserfordernisse für die, Systemumgebung der Signaturerstellungseinheit bei sicheren Signaturen
Paragraph 4,
- Absatz eins,Für die Darstellung des Inhalts der zu signierenden Daten vor der Auslösung des Signaturvorgangs dürfen nur die vom Zertifizierungsdiensteanbieter empfohlenen Formate verwendet werden. Die Spezifikation eines solchen Formats muss allgemein verfügbar sein. Die Spezifikation muss sicherstellen, dass die signierten Daten sowohl bei der Signaturerstellung als auch bei der Signaturprüfung zweifelsfrei und mit gleichem Ergebnis darstellbar sind. Können in einem Format dynamische Veränderungen codiert werden, so dürfen jene Elemente, die dynamische Veränderungen hervorrufen können, nicht verwendet werden.
- Absatz 2,Die Signaturfunktion in der Signaturerstellungseinheit des Signators darf nur nach Verwendung von Autorisierungscodes (zB PIN-Eingabe, Fingerabdruck) auslösbar sein. Die Anzahl der Signaturen, die mit einer Autorisierung des Signators gegenüber seiner Signaturerstellungseinheit ausgelöst wird, muss dem Signator im Zeitpunkt des Auslösens des Signaturvorgangs bekannt sein. Derselbe Autorisierungscode darf nicht für unterschiedliche Anwendungen (zB Signatur- und Bankomatfunktion) verwendbar sein. Die eingegebenen Autorisierungscodes dürfen von den verwendeten Systemelementen nicht über den Signaturvorgang hinaus im Speicher verbleiben. Eingabeerleichterungen bei wiederholter Eingabe von Autorisierungscodes müssen ausgeschlossen sein. Das unbefugte Erfahren der Autorisierungscodes muss durch dessen Gestaltung und durch Sperrmechanismen wirksam ausgeschlossen sein.
Signaturen für qualifizierte Zertifikate
Paragraph 5,
- Absatz eins,Signaturerstellungsdaten, die Zertifizierungsdiensteanbieter bei der Ausstellung qualifizierter Zertifikate verwenden, müssen in einer nach Paragraph 9, geprüften Signaturerstellungseinheit erzeugt sein. Sie dürfen außerhalb dieser Signaturerstellungseinheit nicht zur Verfügung stehen. Die verwendeten Algorithmen und Parameter müssen dem Anhang entsprechen.
- Absatz 2,Ein Zertifizierungsdiensteanbieter muss in der Lage sein, sichere elektronische Signaturen, die auf der Basis eines von ihm ausgestellten qualifizierten Zertifikats erstellt wurden, zu prüfen. Die Verfahren und Algorithmen zur Signaturprüfung bilden mit den Verfahren und Algorithmen zur Signaturerstellung eine logische Einheit und sind gemeinsam zu dokumentieren.
Signaturen der Aufsichtsstelle
Paragraph 6,
Signaturerstellungsdaten, die die Aufsichtsstelle für sichere elektronische Signaturen bei der Führung der Verzeichnisse der Zertifikate für Zertifizierungsdiensteanbieter gemäß Paragraph 13, Absatz 3, SigG verwendet, müssen Paragraph 3, Absatz 2, entsprechen und in einer nach Paragraph 9, geprüften Signaturerstellungseinheit erzeugt und gespeichert werden. Sie dürfen außerhalb dieser Signaturerstellungseinheit nicht zur Verfügung stehen.
Systeme der Aufsichtsstelle
Paragraph 7,
Das Erzeugungssystem sowohl für die Signaturerstellungsdaten als auch für die sicheren Signaturen muss isoliert und ausschließlich für die Zwecke des Paragraph 6, bestimmt sowie angemessen vor Eingriffen und Störungen geschützt sein.“
Novellierungsanordnung 6, Paragraph 9, lautet samt Überschrift:
„Prüfung der technischen Komponenten und Verfahren
Paragraph 9,
- Absatz eins,Bei der Prüfung der technischen Komponenten und Verfahren für die Erzeugung sicherer Signaturen sind Sicherheitsvorgaben anzuwenden, die von einer Bestätigungsstelle (Paragraph 19, SigG) als geeignet anerkannt sind. Hiebei können insbesondere Schutzprofile (Protection Profiles) herangezogen werden, die nach den „Gemeinsamen Kriterien für die Prüfung und Bewertung der Sicherheit von Informationstechnik (Common Criteria for Information Security Evaluation – ISO/IEC 15408)“ oder nach den „Kriterien für die Bewertung der Sicherheit von Systemen der Informationstechnik (Information Technology Security Evaluation Criteria – ITSEC)“ erstellt wurden. Das Gleiche gilt für die Prüfung von vertrauenswürdigen Systemen, Produkten und Verfahren, die für die Erstellung von qualifizierten Zertifikaten, für die Speicherung von Signaturerstellungsdaten für qualifizierte Zertifikate oder für sichere Zeitstempeldienste eingesetzt werden.
- Absatz 2,Bei den Prüfungen nach Absatz eins, sind insbesondere Referenznummern zu beachten, die im Amtsblatt der Europäischen Gemeinschaften nach Artikel 3, Absatz 5, der Signaturrichtlinie 1999/93/EG für sichere Signaturerstellungseinheiten (Secure Signature-Creation Devices – SSCD) oder vertrauenswürdige Systeme oder Produkte des Zertifizierungsdiensteanbieters veröffentlicht wurden.
- Absatz 3,Wenn technische Komponenten und Verfahren in einer kontrollierten Umgebung eingesetzt werden, können Sicherheitsanforderungen, die nach Absatz eins, technisch sichergestellt werden müssen, auch organisatorisch durch Einsatz qualifizierten und vertrauenswürdigen Personals oder technisch-organisatorisch durch Einsatz geeigneter Zugriffs- und Zutrittskontrollmaßnahmen erfüllt werden. Die Erfüllung dieser Sicherheitsanforderungen ist durch eine Bestätigungsstelle zu prüfen.
- Absatz 4,In der Bescheinigung der Bestätigungsstelle über die Erfüllung der Sicherheitsanforderungen für technische Komponenten und Verfahren für die Erzeugung sicherer Signaturen (Paragraph 18, Absatz 5, SigG) ist anzugeben, für welche Anwendungen, unter welchen Einsatzbedingungen und bis zu welchem Zeitpunkt sie gilt. Ausfertigungen der Bescheinigung und allfällige Prüfberichte sind der Aufsichtsstelle zu übermitteln.“
Novellierungsanordnung 7, In Paragraph 10, Absatz 2, erster Satz wird nach dem Wort„Zertifizierungsdiensteanbieters“ der Ausdruck„ , der qualifizierte Zertifikate ausstellt oder sichere elektronische Signaturverfahren bereitstellt,“ eingefügt.
Novellierungsanordnung 8, Paragraph 10, Absatz 6, erster Satz lautet:
„Werden die Signaturerstellungsdaten beim Zertifizierungsdiensteanbieter oder bei der Produktion der Signaturerstellungseinheit erzeugt, so dürfen diese Signaturerstellungsdaten vom Zertifizierungsdiensteanbieter nur an den Signator ausgehändigt werden.“
Novellierungsanordnung 9, In Paragraph 10, Absatz 7, wird nach der Abkürzung „zB“ der Ausdruck „erforderliche Maßnahmen zur Auslösung der Signaturfunktion,“ eingefügt.
Novellierungsanordnung 10, Paragraph 11, Absatz eins, lautet:
- Absatz eins,(1) Der Zertifizierungsdiensteanbieter hat die Identität des Zertifikatswerbers anhand eines gültigen amtlichen Lichtbildausweises festzustellen. Die Daten des vorgelegten Lichtbildausweises sind, zB durch Herstellung einer Ablichtung, zu erfassen und mit dem Antrag zu dokumentieren. Wenn der vorgelegte Ausweis dies aufgrund seiner technischen Ausstattung zulässt, kann die Pflicht zur Erfassung und Dokumentation auch in ausschließlich elektronischer Form erfüllt werden. Der Antrag auf Ausstellung eines qualifizierten Zertifikats muss vom Zertifikatswerber eigenhändig unterschrieben sein. Verwendet er hiezu eine elektronische Signatur, der eine eindeutige Identität zugeordnet ist, kann von der neuerlichen Identitätsfeststellung anlässlich der Antragstellung abgesehen werden.“
Novellierungsanordnung 11, In Paragraph 12, lauten die Absatz 2 bis 4 :
- Absatz 2,(2) Die Formate für qualifizierte Zertifikate sind eindeutig und vollständig zu spezifizieren, so dass deren automatische Prüfung möglich ist.
- Absatz 3,Die Gültigkeitsdauer eines qualifizierten Zertifikats darf höchstens fünf Jahre betragen.
- Absatz 4,Bis zum Ablauf der Gültigkeit eines qualifizierten Zertifikats ist es zulässig, mit Ausnahme der Gültigkeitsdauer und der eindeutigen Kennung dieselben Inhalte samt denselben Signaturprüfdaten neu zu zertifizieren und auf diese Weise ein neues Zertifikat auszustellen. In allen anderen Fällen bewirkt der Umstand, dass für Signaturzwecke ausgestellte qualifizierte Zertifikate dieselben Signaturprüfdaten, aber unterschiedliche Inhalte aufweisen, eine Kompromittierung der betroffenen Zertifikate.“
Novellierungsanordnung 12, Paragraph 13, Absatz eins, lautet:
- Absatz eins,(1) Die Verzeichnis- und Widerrufsdienste können in unterschiedlichen Formaten bereitgestellt werden. Der Zertifizierungsdiensteanbieter hat sicherzustellen, dass die Formate der Widerrufsdienste für deren Weiterführung durch die Aufsichtsstelle geeignet sind. Die Formate der Widerrufsdienste, die sich auf ein qualifiziertes Zertifikat beziehen, dürfen während der Geltungsdauer des qualifizierten Zertifikats nicht verändert werden. Jedenfalls müssen Widerrufsdienste die Feststellung zulassen, ob eine Signatur zu einem bestimmten Zeitpunkt der Erstellung gültig oder das Zertifikat widerrufen war.“
Novellierungsanordnung 13, In Paragraph 13, Absatz 7, lautet der zweite Satz:
„Dieser Zeitraum darf zehn Tage nicht übersteigen.“
Novellierungsanordnung 14, Paragraph 14, Absatz eins, lautet:
„(1) Für die Erbringung sicherer Zeitstempeldienste dürfen nur Systeme, Produkte und Verfahren eingesetzt werden, die vor Veränderung geschützt und technisch und kryptographisch sicher sind. Die Zeitstempel müssen in einer nach Paragraph 9, geprüften Signaturerstellungseinheit erzeugt werden. Die dabei verwendeten Algorithmen und Parameter müssen dem Anhang entsprechen. Sofern für Zeitstempeldienste Zertifikate eingesetzt werden, dürfen nur solche verwendet werden, die ausschließlich für diesen Zweck ausgestellt wurden und diesen Verwendungszweck ausdrücklich bezeichnen.“
Novellierungsanordnung 15, In Paragraph 14, Absatz 3, wird das Wort „muss“ durch die Wendung „und die Sicherheitsmaßnahmen zur automatischen Auslösung der Zeitstempelfunktion müssen“ ersetzt.
Novellierungsanordnung 16, In Paragraph 15, lautet die Überschrift:
„Sicherheits- und Zertifizierungskonzept für qualifizierte Zertifikate und , sichere Zeitstempeldienste“
Novellierungsanordnung 17, In Paragraph 15, Absatz eins, lautet der Einleitungssatz:
„Das Sicherheits- und Zertifizierungskonzept von Zertifizierungsdiensteanbietern, die qualifizierte Zertifikate ausstellen, hat insbesondere folgende Angaben zu enthalten:“
Novellierungsanordnung 18, In Paragraph 15, Absatz eins, Ziffer 15, wird das Wort „Dokumente“ durch das Wort „Daten“ ersetzt.
Novellierungsanordnung 19, Paragraph 15, Absatz 2, wird durch folgende Absatz 2 und 3 ersetzt:
- Absatz 2,(2) Das Sicherheits- und Zertifizierungskonzept für einen sicheren Zeitstempeldienst hat insbesondere folgende Angaben zu enthalten:
- Ziffer einsNamen des Zertifizierungsdiensteanbieters,
- Ziffer 2Adresse des Zertifizierungsdiensteanbieters und Staat seiner Niederlassung,
- Ziffer 3Art, Anwendungsbereich und Erbringung der bereitgestellten Zeitstempeldienste,
- Ziffer 4Signaturprüfdaten des Zeitstempeldienstes,
- Ziffer 5eingesetzte Verfahren zur Erstellung der bereitgestellten Zeitstempel,
- Ziffer 6Formate des Zeitstempels,
- Ziffer 7Verfügbarkeitszeitraum der Zeitstempeldienste,
- Ziffer 8nachvollziehbare und allgemein verständliche Methode zur Prüfung der Zeitstempel,
- Ziffer 9Form der Dokumentation von Sicherheitsvorkehrungen, Störfällen und besonderen Betriebssituationen,
- Ziffer 10Schutz der technischen Komponenten vor unbefugten Veränderungen.
- Absatz 3,Das Sicherheits- und Zertifizierungskonzept ist der Aufsichtsstelle in elektronischer Form im Format XML mit Darstellungsfunktion, PDF, Ascii oder Postscript vorzulegen. Es muss mit der elektronischen Signatur (Paragraph 5, Absatz 3, SigG) des Zertifizierungsdiensteanbieters versehen sein. Zusätzlich hat der Zertifizierungsdiensteanbieter das Sicherheits- und Zertifizierungskonzept sowie eine klar und allgemein verständlich formulierte Zusammenfassung des Konzepts im Format XML mit Darstellungsfunktion, PDF, Ascii oder Postscript elektronisch jederzeit allgemein abrufbar bereit zu halten.“
Novellierungsanordnung 20, Paragraph 16, Absatz eins, letzter Satz lautet:
„Die in der Dokumentation eines Zertifizierungsdiensteanbieters, der qualifizierte Zertifikate ausstellt oder sichere elektronische Signaturverfahren bereitstellt, enthaltenen Daten müssen mit seiner elektronischen Signatur (Paragraph 5, Absatz 3, SigG) versehen sein und sichere Zeitangaben (Paragraph 14, Absatz 2,) enthalten.“
Novellierungsanordnung 21, In Paragraph 16, Absatz 2, werden die Worte „33 Jahre“ durch die Worte „35 Jahre“ ersetzt.
Novellierungsanordnung 22, Nach Paragraph 16, Absatz 2, wird folgender Absatz 3, angefügt:
- Absatz 3,(3) Zertifizierungsdiensteanbieter, die keine qualifizierten Zertifikate ausstellen, haben eine Dokumentation über die Signaturprüfdaten des Zertifizierungsdiensteanbieters, die ausgestellten Zertifikate und die Widerrufe zu führen. Die Aufbewahrungsdauer der Dokumentation ist im Sicherheits- und Zertifizierungskonzept anzugeben.“
Novellierungsanordnung 23, Paragraph 17, lautet:
„ Paragraph 17,
- Absatz eins,Der Zeitraum, nach dem eine neue sichere elektronische Signatur wegen drohender Verringerung des Sicherheitswerts angebracht werden sollte, muss im Sicherheits- und Zertifizierungskonzept des Zertifizierungsdiensteanbieters angegeben werden. Ein Nachsignieren muss jedenfalls vor Ablauf der für die Sicherheit der eingesetzten Signaturerstellungsverfahren maßgeblichen Periode erfolgen. Der Zeitpunkt des Nachsignierens muss aus dem nachsignierten Dokument ersichtlich sein.
- Absatz 2,Die drohende Verringerung des Sicherheitswertes eines Dokuments kann auch durch das Anbringen eines Zeitstempels verhindert werden.“
Novellierungsanordnung 24, In Paragraph 18, Absatz eins, wird der Ausdruck „RTF,“durch den Ausdruck „XML mit Darstellungsfunktion,“ ersetzt.
Novellierungsanordnung 25, In Paragraph 18, Absatz 2, lautet der Einleitungssatz:
„Der Anzeige für qualifizierte Zertifikate sind insbesondere anzuschließen:“
Novellierungsanordnung 26, In Paragraph 18, Absatz 4, erster Satz wird nach dem Wort „Zertifizierungsdiensteanbieter“ die Wendung “, die qualifizierte Zertifikate ausstellen,“ eingefügt.
Novellierungsanordnung 27, In Paragraph 18, Absatz 6, entfällt der zweite Satz.
Novellierungsanordnung 28, In Paragraph 19, erhält der bisherige Text die Absatzbezeichnung „(1)“ und es wird folgender Absatz 2, angefügt:
- Absatz 2,(2) Die Verordnung, mit der die Signaturverordnung geändert wird, Bundesgesetzblatt Teil 2, Nr. 527 aus 2004,, wurde unter Einhaltung der Bestimmungen der Richtlinie 98/34/EG über ein Informationsverfahren auf dem Gebiet der Normen und technischen Vorschriften, ABl. Nr. L 204 vom 21.07. 1998 S 37, in der Fassung der Richtlinie 98/48/EG, ABl. Nr. L 217 vom 05.08.1998 S 18, der Kommission notifiziert (Notifikationsnummer 2004/321/A).“
Novellierungsanordnung 29, Nach dem Paragraph 19, werden folgende Paragraphen 20 bis 22 samt Überschrift angefügt:
„Verlautbarungen
Paragraph 20,
Die in Paragraph 9, zitierten Unterlagen mit technischem Inhalt sind über die Internetseite der Aufsichtsstelle jeweils elektronisch abrufbar zu machen.
In-Kraft-Treten
Paragraph 21,
Die Paragraphen eins bis 7 und 9 bis 22 in der Fassung der Verordnung Bundesgesetzblatt Teil 2, Nr. 527 aus 2004, treten mit 1. Jänner 2005 in Kraft.
Schlussbestimmung
Paragraph 22,
Bescheinigungen einer Bestätigungsstelle, die vor dem in Paragraph 21, genannten In-Kraft-Tretens-Zeitpunkt ausgestellt wurden, bleiben weiterhin wirksam.“
Novellierungsanordnung 30, Die Anhänge 1 und 2 werden durch folgenden Anhang ersetzt:
„ANHANG
Algorithmen und Parameter für sichere elektronische Signaturen
1. Definitionen
Ziffer eins Signatursuite: Eine Signatursuite besteht aus folgenden Komponenten:
- Strichaufzählungeinem Signaturalgorithmus mit Parametern,
- Strichaufzählungeinem Algorithmus zur Schlüsselerzeugung,
- Strichaufzählungeinem Padding-Verfahren und
- Strichaufzählungeiner kryptographischen Hashfunktion.
Ziffer 2 Bitlänge: Die Bitlänge einer natürlichen Zahl p ist r, wenn  gilt.
Ziffer 3 Kryptographische Hashfunktion: Der Algorithmus „Hash-Funktion“ ist eine nicht umkehrbare Funktion, die eine umfangreiche Datenmenge (i.d.R. einen Text) auf eine im Allgemeinen wesentlich kleinere Zielmenge fester Länge (Hash-Wert) abbildet.
2. Abkürzungen
|
A9C |
„Article 9 Committee“ (Ausschuss für elektronische Signaturen gemäß Artikel 9, der Richtlinie 1999/93/EG) |
|
DSA |
Digital Signature Algorithm |
|
ECDSA |
Elliptic Curve Digital Signature Algorithm |
|
ECGDSA |
Elliptic Curve German Digital Signature Algorithm |
|
RSA |
Verfahren von Rivest, Shamir und Adleman |
|
ZDA |
Zertifizierungsdiensteanbieter |
3. Zulässige Signatursuiten
Algorithmen und Parameter für sichere elektronische Signaturen dürfen nur in vordefinierten Kombinationen verwendet werden, die als Signatursuiten bezeichnet werden.
Falls eine Komponente der Suite ungültig ist, ist auch die gesamte Suite ungültig. Falls eine Komponente der Suite aktualisiert worden ist, ist auch die gesamte Suite zu aktualisieren.
Tabelle 1a – Liste der zulässigen Signatursuiten:
|
Kennzahl des Signatursuite-Eintrags |
Signatur- Algorithmus |
Parameter des Signaturalgorithmus |
Algorithmus zur Schlüsselerzeugung |
Padding-Verfahren |
Kryptographische Hashfunktion |
|
001 |
rsa |
MinModLen = 1020 |
rsagen1 |
emsa-pkcs1-v1_5 |
sha1 |
|
002 |
rsa |
MinModLen = 1020 |
rsagen1 |
emsa-pss |
sha1 |
|
003 |
rsa |
MinModLen = 1020 |
rsagen1 |
emsa-pkcs1-v1_5 |
ripemd160 |
|
004 |
rsa |
MinModLen = 1020 |
rsagen1 |
emsa-pss |
ripemd160 |
|
005 |
dsa |
pMinLen = 1024 qMinLen = 160 |
dsagen1 |
- |
sha1 |
|
006 |
ecdsa-Fp |
qMinLen = 160 r0Min = 104 MinClass = 200 |
ecgen1 |
- |
sha1 |
|
007 |
ecdsa-F2m |
qMinLen = 160 r0Min = 104 MinClass = 200 |
ecgen2 |
- |
sha1 |
|
008 |
ecgdsa-Fp |
qMinLen = 160 r0Min = 104 MinClass = 200 |
ecgen1 |
- |
sha1 |
|
009 |
ecgdsa-Fp |
qMinLen = 160 r0Min = 104 MinClass = 200 |
ecgen1 |
- |
ripemd160 |
|
010 |
ecgdsa-F2m |
qMinLen = 160 r0Min = 104 MinClass = 200 |
ecgen2 |
- |
sha1 |
|
011 |
ecgdsa-F2m |
qMinLen = 160 r0Min = 104 MinClass = 200 |
ecgen2 |
- |
ripemd160 |
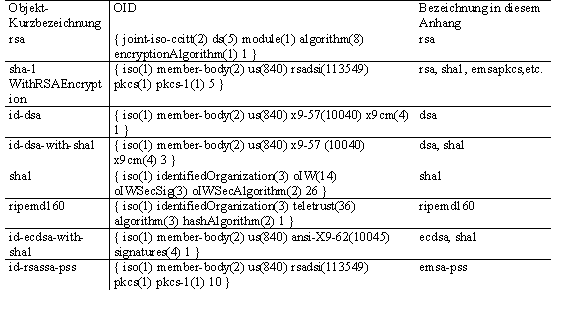
Einige der in diesem Anhang gegebenen Algorithmen sind über Objektidentifikatoren registriert. Diese werden als Information in Tabelle 1b wiedergegeben.
Tabelle 1b - Objektidentifikatoren (OID)
4. Zulässige kryptographische Hashverfahren
Für sichere elektronische Signaturen dürfen nur kollisionsresistente Hashfunktionen eingesetzt werden. Diese Voraussetzung ist erfüllt, wenn es rechnerisch nicht realisierbar ist, zwei Dokumente zu finden, die denselben Hashwert liefern.
Tabelle 2 - Liste der derzeit zulässigen Hashfunktionen
|
Kennzahl der Hashfunktion |
Kurzbezeichnung der Hashfunktion |
|
2.01 |
sha1 |
|
2.02 |
ripemd160 |
5. Zulässige Padding-Verfahren
Tabelle 3 - Liste der zulässigen Padding-Verfahren
|
Kennzahl des Padding-Verfahrens |
Kurzbezeichnung des Füllverfahrens |
Erzeugung der Zufallszahlen |
Parameter des Zufallszahlengenerators |
|
3.01 |
emsa-pkcs1-v1_5 |
- |
- |
|
3.02 |
emsa-pss |
noch zu definieren |
noch zu definieren |
6. Zulässige Signaturalgorithmen
Tabelle 4 - Liste der zulässigen Signaturalgorithmen
|
Kennzahl des Signatur-algorithmus |
Kurzbezeichnung des Signaturalgorithmus |
Parameter des Signaturalgorithmus |
Algorithmus zur Schlüssel- und Parametererzeugung |
|
1.01 |
rsa |
MinModLen = 1020 |
rsagen1 |
|
1.02 |
dsa |
pMinLen = 1024 qMinLen = 160 |
dsagen1 |
|
1.03 |
ecdsa-Fp |
qMinLen = 160 r0Min = 104 MinClass = 200 |
ecgen1 |
|
1.04 |
ecdsa-F2m |
qMinLen = 160 r0Min = 104 MinClass = 200 |
ecgen2 |
|
1.05 |
ecgdsa-Fp |
qMinLen = 160 r0Min = 104 MinClass = 200 |
ecgen1 |
|
1.06 |
Ecgdsa-F2m |
qMinLen = 160 r0Min = 104 MinClass = 200 |
ecgen2 |
Tabelle 5 - Liste der zulässigen Schlüsselerzeugungsalgorithmen für die in Tabelle 4 aufgelisteten Signaturalgorithmen
|
Kennzahl des Schlüssel-erzeugungs-algorithmus |
Kurzbezeichnung des Schlüsselerzeugungs-algorithmus |
Signaturalgorithmus |
Verfahren der Zufallszahlen-erzeugung |
Parameter des Zufallszahlen-erzeugungs-verfahrens |
|
4.01 |
rsagen1 |
rsa |
trueran oder pseuran |
EntropyBits 128 or SeedLen 128 |
|
4.02 |
dsagen1 |
dsa |
trueran oder pseuran |
EntropyBits 128 or SeedLen 128 |
|
4.03 |
ecgen1 |
ecdsa-Fp, ecgdsa-Fp |
trueran oder pseuran |
EntropyBits 128 or SeedLen 128 |
|
4.04 |
ecgen2 |
ecdsa-F2m, ecgdsa-F2m |
trueran oder pseuran |
EntropyBits 128 or SeedLen 128 |
7. Erläuterungen zu einzelnen Parametern der zulässigen Signaturalgorithmen
7.1 RSA
Die Sicherheit des RSA-Algorithmus beruht auf der Schwierigkeit, große ganze Zahlen zu faktorisieren. Um die Signaturerstellungsdaten und Signaturprüfdaten zu erzeugen, sind zufällig und unabhängig zwei Primzahlen p und q zu erzeugen, wobei die Bitlänge des Moduls n = pq mindestens MinModLen betragen muss; seine Länge wird auch als ModLen bezeichnet; Jede Primzahl muss effektiv von EntropyBits Bits tatsächlichem Zufall oder einem Ausgangswert der Länge SeedLen beeinflusst sein. p und q sollten etwa dieselbe Länge aufweisen, z.B. soll ein Bereich wie 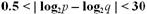 festgelegt werden.
7.2 DSA
Die Sicherheit des DSA-Algorithmus beruht auf der Schwierigkeit, den diskreten Logarithmus in der multiplikativen Gruppe eines Primkörpers Fp zu berechnen.
Die Signaturerstellungsdaten bestehen aus
- Strichaufzählungden öffentlichen Parametern p, q und g,
- Strichaufzählungeiner zufällig oder pseudozufällig erzeugten ganzen Zahl x, 0 <x<q, die signatorspezifisch ist, und
- Strichaufzählungeiner zufällig oder pseudozufällig erzeugten ganzen Zahl k, 0 <k<q, die für jede Signatur neu zu erzeugen ist.
Die öffentlichen Parameter p, q und g dürfen für eine Gruppe von Benutzern gleich sein. Der prime Modul p muss mindestens pMinLen Bits lang sein. q, das ein Primfaktor von (p-1) ist, muss mindestens qMinLen Bits lang sein.
Die Signaturprüfdaten bestehen aus p, q, g und einer ganzen Zahl y, die als y = gx mod p berechnet wird.
7.2.1 DSA-Varianten mit elliptischen Kurven basierend auf einer Gruppe E(Fp)
Die Sicherheit des Algorithmus ecdsa-Fp beruht auf der Schwierigkeit, den diskreten Logarithmus über elliptischen Kurven zu berechnen.
Die öffentlichen Parameter sind wie folgt:
- Strichaufzählungp eine große Primzahl,
- Strichaufzählungq eine große Primzahl mit einer Länge von mindestens qMinLen Bits,
 ;
- StrichaufzählungE eine elliptische Kurve über dem endlichen Körper Fp, deren Ordnung durch q teilbar ist, und
- StrichaufzählungP ein fixer Punkt auf E mit der Ordnung q.
Die Klassenzahl der maximalen Ordnung des Endomorphismenrings von E muss mindestens MinClass betragen. Der Wert r0:=min(r: q teilt pr-1) muss größer als r0Min sein.
Die Signaturerstellungsdaten bestehen aus
- Strichaufzählungden öffentlichen Parametern E, q und P;
- Strichaufzählungeiner statistisch einzigartigen und nicht voraussagbaren ganzen Zahl x, 0 <x<q, die signatorspezifisch ist und
- Strichaufzählungeiner statistisch einzigartigen und nicht voraussagbaren ganzen Zahl k, 0 <k<q, die für jede Signatur neu zu erzeugen ist.
Die Signaturprüfdaten bestehen aus E, q, P und einem Punkt Q auf E, der als Q = xP berechnet wird. Die elliptische Kurve über Fp muss so gewählt werden, dass ihre Ordnung durch eine Primzahl q der Länge 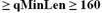 teilbar ist.
7.2.2 DSA-Varianten mit elliptischen Kurven basierend auf einer Gruppe E(F2m)
Die Sicherheit des Algorithmus ecdsa-F2m beruht auf der Schwierigkeit, den diskreten Logarithmus über elliptischen Kurven zu berechnen.
Die öffentlichen Parameter sind wie folgt:
- Strichaufzählungm eine Primzahl,
- Strichaufzählungq eine große Primzahl mit einer Länge von mindestens qMinLen Bits,
- StrichaufzählungE eine elliptische Kurve über dem endlichen Körper F2m, deren Ordnung durch q teilbar ist,
- Strichaufzählunges darf nicht möglich sein, E über F2 zu definieren, und
- StrichaufzählungP ein fixer Punkt auf E mit der Ordnung q.
Die Klassenzahl der maximalen Ordnung des Endomorphismenrings von E muss mindestens MinClass betragen. Der Wert r0:=min(r: q teilt 2mr -1) muss größer als r0Min sein.
Die Signaturerstellungsdaten bestehen aus
- Strichaufzählungden öffentlichen Parametern E, q und m;
- Strichaufzählungeiner statistisch einzigartigen und nicht voraussagbaren ganzen Zahl x, 0 <x<q, die signatorspezifisch ist, und
- Strichaufzählungeiner statistisch einzigartigen und nicht voraussagbaren ganzen Zahl k, 0 <k<q, die für jede Signatur neu zu erzeugen ist.
Die Signaturprüfdaten bestehen aus E, q, P und einem Punkt Q auf E, der als Q = xP berechnet wird. Die elliptische Kurve über F2m muss so gewählt werden, dass ihre Ordnung durch eine Primzahl q der Länge 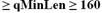 teilbar ist.
7.2.3 EC-GDSA basierend auf einer Gruppe E(Fp)
Der ecgdsa-Fp Algorithmus ist eine Variante des ecdsa-Fp Algorithmus mit modifizierter Gleichung zur Signaturerstellung und modifiziertem Verfahren zur Signaturprüfung. Die Parameter sind dieselben wie für ecdsa-Fp.
7.2.4 EC-GDSA basierend auf einer Gruppe E(F2m)
Der Algorithmus ecgdsa-F2m ist eine Variante des Algorithmus ecdsa-F2m mit modifizierter Gleichung zur Signaturerstellung und modifiziertem Verfahren zur Signaturprüfung.
8. Erzeugung von Zufallszahlen
Tabelle 6– Liste der zulässigen Verfahren zur Erzeugung von Zufallszahlen
|
Kennzahl des Zufallsgenerators |
Kurzbezeichnung des Zufallgenerators |
Parameter der Zufallszahlen-erzeugung |
|
5.01 |
Trueran |
EntropyBits |
|
5.02 |
Pseuran |
SeedLen |
|
5.03 |
cr_to_X9.30_x |
SeedLen |
|
5.04 |
cr_to_X9.30_k |
SeedLen |
8.1 Anforderungen an Zufallszahlengeneratoren trueran
Ein physikalischer Zufallszahlengenerator basiert auf einer physikalischen Rauschquelle (Primärrauschen) und einer kryptographischen oder mathematischen Nachbehandlung des Primärrauschens. Das Primärrauschen muss regelmäßig einer geeigneten statistischen Prüfung unterzogen werden. Der erwartete Aufwand des Erratens eines kryptographischen Schlüssels soll mindestens gleich groß sein, wie der Aufwand des Ratens eines Zufallswerts der Länge EntropyBits.
8.2 Anforderungen an Zufallszahlengeneratoren pseuran
Ein Pseudo-Zufallszahlengenerator muss mit einer echten Zufallszahl initialisiert werden. Der Anfangswert wird als „Seed“ bezeichnet und hat die Länge SeedLen. Die Ausgabe des Generators muss folgenden Anforderungen genügen:
- Strichaufzählungkeine Information hinsichtlich der erzeugten Ausgabebits ist vorab bestimmbar;
- Strichaufzählungdie Kenntnis einer Teilsequenz der Ausgabe erlaubt keinen Rückschluss auf ein verbleibendes Bit mit einer Wahrscheinlichkeit, die sich nicht-vernachlässigbar von Zufall unterscheidet;
- Strichaufzählunges gibt kein verwendbares Verfahren, um aus der Ausgabe des Generators eine zuvor generierte oder zukünftige Ausgabe, einen internen Status oder den Anfangswert („Seed“) zu erlangen.
Der erwartete Aufwand des Erlangens jedweden internen Status des Generators soll im Wesentlichen der Schwierigkeit des Erratens eines Zufallswerts der Länge SeedLen Bits sein.
Wenn der Generator mit mindestens SeedLen Bits initialisiert wurde, können bis zu n = 100 Folge erzeugte Signaturerstellungsdaten gleichermaßen verwendet werden, als ob sie von einem Generator trueran erzeugt worden wären. Für die Massenproduktion (durch den Zertifizierungsdiensteanbieter ZDA) von k Schlüsseln, k > n ist es zulässig, dass zusätzlich zur initialen Entropieanforderung echter Zufall (von einem trueran Generator) langsam mit einer Rate von j = 8 Bits pro Ausgabewert beigegeben wird, andernfalls sollte der Generator komplett neu initialisiert werden.
Wenn Re-Initialisierung angewandt wird, muss die Sicherheit des Re-Initialisierungsprozesses zumindest so stark sein, wie die ursprüngliche Initialisierung und Prozeduren folgen, die der Erstellung von Root-Schlüsseln ähnlich sind. Die Re-Initialisierung von Smartcards ist nicht zulässig.
Keine Backups des Anfangswerts („Seed“) oder interner Stati von Pseudo-Zufallszahlengeneratoren sind zulässig.“
Schüssel